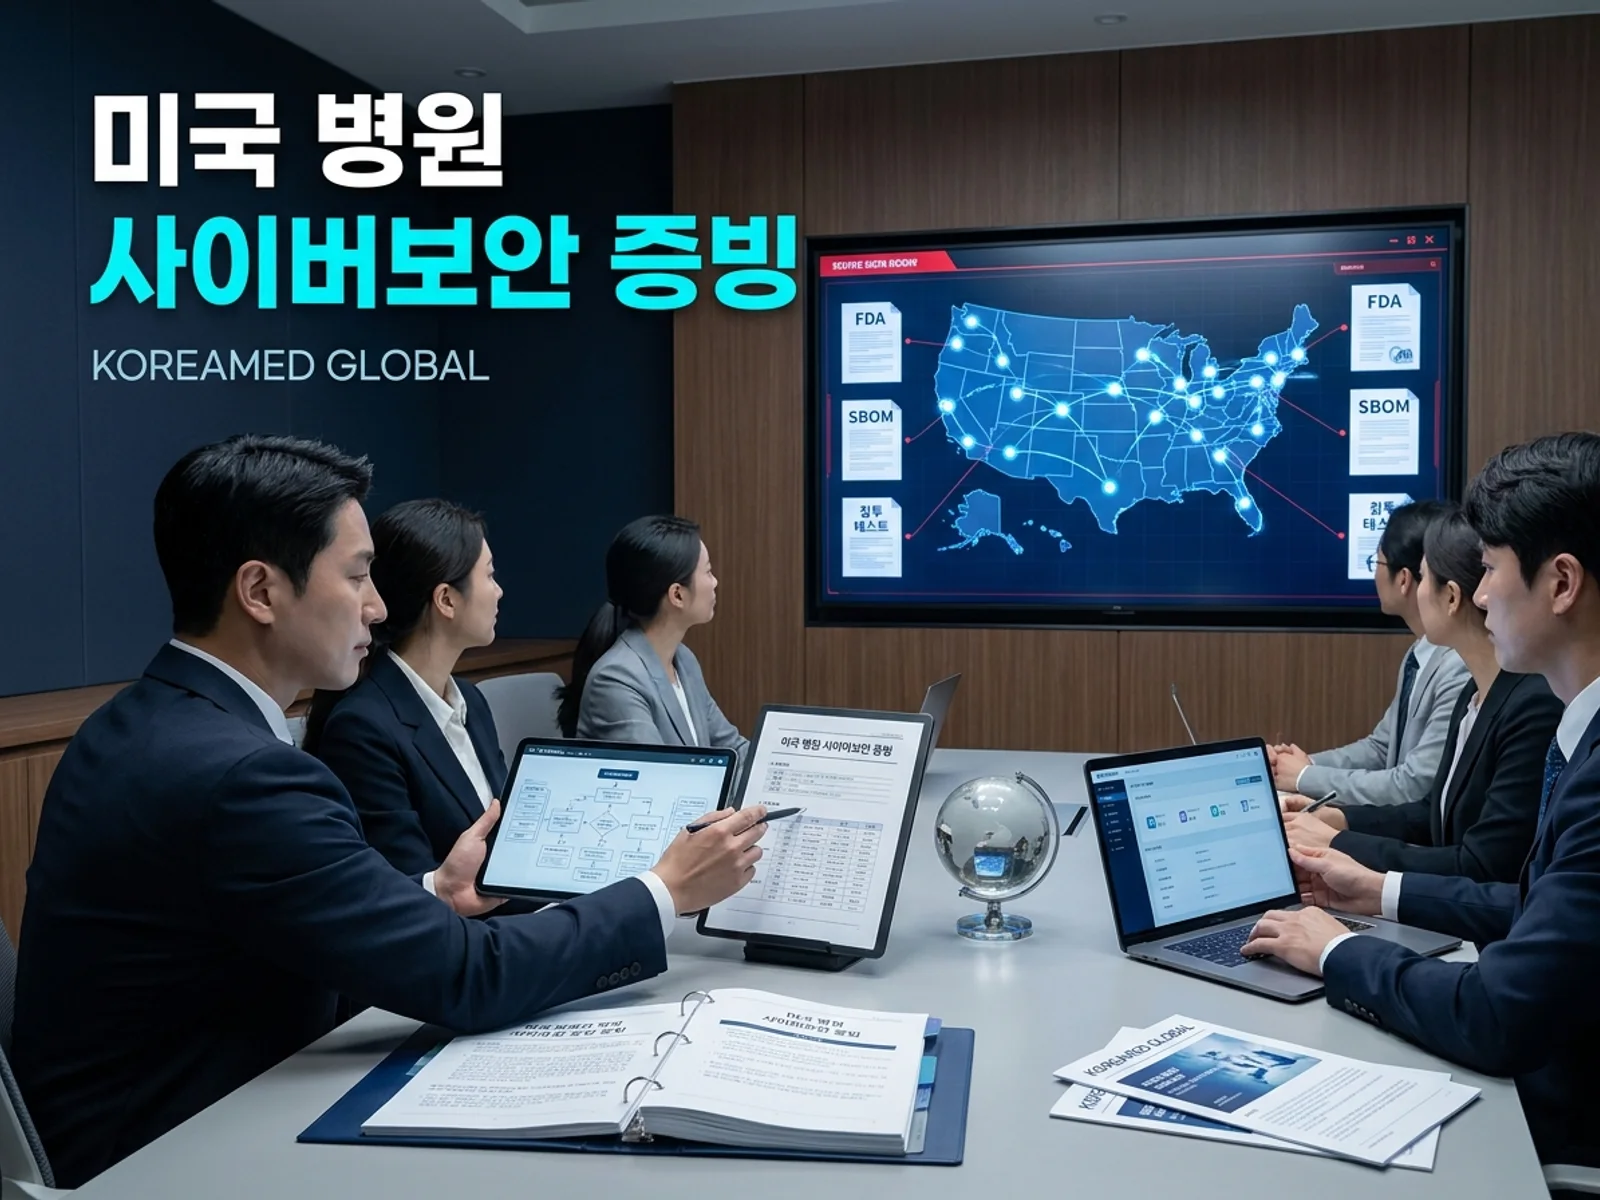
미국 병원 사이버보안 조달 실사: 한국 커넥티드 의료기기 벤더가 준비할 증빙 패키지
2026년 미국 병원의 24%가 의료기기 사이버공격을 경험했고, 사이버보안은 조달의 통과조건이 되었다. FDA Section 524B, HHS 405(d) HICP, NIST CSF 2.0을 근거로 병원이 벤더에게 요구하는 SBOM, 침투테스트 결과, 사고대응계획, 취약성 공개 프로세스를 한국 의료기기 기업이 어떻게 준비할지 정리한다.

왜 한국 의료기기 기업이 미국 병원의 사이버보안 질문에 지금 대답해야 하나
RunSafe Security의 2026 Medical Device Cybersecurity Index(551개 미국·영국·독일 의료기관 응답)에 따르면:
24% 의 의료기관이 의료기기를 통한 사이버공격을 경험했다 (2025년 22%에서 증가)
공격을 받은 기관의 80% 가 환자 진료에 지장을 초래했다
의료기기 사이버보안은 조달의 통과조건(procurement gate) 이 되었다
2022년 12월 FDORA(Food and Drug Omnibus Reform Act)로 제정된 FDA Section 524B는 2023년 3월 29일부터 시행되어 "cyber device"로 분류되는 모든 의료기기에 SBOM(Software Bill of Materials), 사이버보안 관리계획, 사후 모니터링 체계 제출을 의무화했다. 2025년 6월 최종 가이던스가 발표되었고, 2026년 2월에는 QMSR(품질경영시스템 규정) 시행과 함께 사이버보안 가이던스가 업데이트되어 규제가 더욱 강화되었다. 그러나 병원은 규제 이상을 요구하고 있다.
한국 의료기기 기업이 미국 병원에 "장비 영업"을 하러 갈 때, CISO·IT 보안팀이 보안 질문을 먼저 던진다. 기술 사양서보다 먼저 사이버보안 증빙 패키지를 요구받는다. 준비가 안 되어 있으면 프레젠테이션 기회조차 얻지 못한다.
병원이 의료기기 벤더에게 묻는 사이버보안 질문: 범주별 정리
질문의 배경: 세 가지 규제 프레임워크
미국 병원의 사이버보안 요구는 세 가지 출처에서 나온다:
| 프레임워크 | 근거 | 병원이 요구하는 것 |
|---|---|---|
| FDA Section 524B (FD&C Act) | 2022년 12월 제정(FDORA), 2023년 3월 시행, 2025년 6월 최종 가이던스, 2026년 2월 QMSR 정렬 업데이트 | SBOM, Security Risk Management Report, Cybersecurity Management Plan |
| HHS 405(d) HICP | Cybersecurity Act of 2015, 2018년·2023년 업데이트 | NIST CSF 매핑 기반 10개 실무 관행, 의료기기 특별 권장사항 |
| HIPAA Security Rule | 2025년 1월 NPRM(90 FR 898), 180일 전환기간 제안 | 공급망 리스크 관리, 벤더 보안 평가 |
범주별 질문과 요구 증빙
1. Software Bill of Materials (SBOM)
| 병원 질문 | 기대 답변 | 한국 벤더 준비 사항 |
|---|---|---|
| "기기에 포함된 모든 소프트웨어 컴포넌트의 목록(SBOM)을 제공할 수 있는가?" | 네, machine-readable(SPIDX/CycloneDX) 형식으로 제공 | 제품의 소프트웨어 스택 전체를 문서화. 오픈소스 포함 |
| "제3자 라이브러리의 취약성을 어떻게 추적하는가?" | SBOM 기반 취약성 스캔을 정기 실시 | 취약성 스캔 툴(예: Grype, Trivy) 도입 또는 외부 서비스 이용 |
| "SBOM은 제품 수명 주기 동안 어떻게 갱신되는가?" | 소프트웨어 업데이트 시 SBOM도 갱신 | SBOM 관리 프로세스를 SOP에 포함 |
2. 취약성 관리 및 패치
| 병원 질문 | 기대 답변 | 한국 벤더 준비 사항 |
|---|---|---|
| "취약성이 발견되면 얼마 안에 패치가 제공되는가?" | Critical: 30일 이내, High: 90일 이내 | 취약성 대응 SLA를 계약서에 명시 |
| "패치 설치 시 기기 재검증이 필요한가?" | 패치 유형에 따라 최소한의 확인만 필요 | 패치 분류(critical/non-critical)별 검증 요건 정의 |
| "레거시 기기(지원 종료)에 대한 정책이 있는가?" | EOS(End of Support) 정책과 마이그레이션 계획 존재 | 제품 라이프사이클 정책 공개 |
3. 침투 테스트(Penetration Test) 및 보안 평가
| 병원 질문 | 기대 답변 | 한국 벤더 준비 사항 |
|---|---|---|
| "독립적인 침투 테스트 결과를 제공할 수 있는가?" | 네, 제3기관 침투 테스트 결과 요약 제공 | 연 1회 제3기관 침투 테스트 실시 |
| "어떤 테스트 방법론을 사용하는가?" | OWASP, NIST SP 800-115 등 | 테스트 방법론 문서화 |
| "테스트에서 발견된 취약성의 해결 상태는?" | 모든 Critical/High 취약성 해결 완료 | 해결 이력(risk acceptance 포함) 유지 |
4. 사고 대응(Incident Response)
| 병원 질문 | 기대 답변 | 한국 벤더 준비 사항 |
|---|---|---|
| "보안 사고 발생 시 대응 프로세스가 있는가?" | 네, Coordinated Vulnerability Disclosure(CVD) 프로세스 운영 | CVD 정책 수립, 보안 담당자(contact point) 지정 |
| "사고 통보 시간은?" | Critical: 24시간 이내, 기타: 72시간 이내 | FDA Section 524B 요구사항 부합 |
| "과거 보안 사고 이력이 있는가?" | 해당 사고와 조치 내용 투명 공개 | 있으면 숨기지 말고 조치 내용과 함께 공개 |
5. 네트워크 보안 및 데이터 보호
| 병원 질문 | 기대 답변 | 한국 벤더 준비 사항 |
|---|---|---|
| "기기가 환자 데이터(PHI/PII)를 저장하거나 전송하는가?" | 저장 여부에 따라 암호화 방식 설명 | 데이터 흐름도(data flow diagram) 작성 |
| "전송 중 암호화를 지원하는가?" | TLS 1.2+ 또는 동등 수준 | 네트워크 보안 아키텍처 문서화 |
| "기기에 기본 비밀번호가 설정되어 있는가?" | 아니오, 초기 설치 시 강제 변경 | 기본 credential 관리 정책 |
1. FDA Section 524B: 한국 벤더가 반드시 갖춰야 할 제출 자료
FDA Section 524B는 "cyber device"(소프트웨어를 포함하고, 인터넷에 연결 가능하며, 사이버 위협에 취약한 기기)를 대상으로 다음 제출 자료를 요구한다:
| 제출 자료 | 내용 | FDA 승인 전 필수 |
|---|---|---|
| Software Bill of Materials (SBOM) | 기기 내 모든 소프트웨어 컴포넌트 목록 | 필수 (machine-readable) |
| Security Risk Management Report | ISO 14971 기반 보안 리스크 평가 | 필수 |
| Cybersecurity Management Plan | 사후 보안 관리 계획 | 필수 |
| Secure Product Development Framework | 보안 개발 프로세스 (IEC 81001-5-1) | 권장 |
| Architecture Views | 보안 아키텍처 다이어그램 | 권장 |
| Testing Evidence | 보안 테스트 결과 | 권장 |
한국 벤더 주의: FDA는 사이버보안 문서가 불충분한 510(k)·PMA 제출을 거부(reject)할 수 있다. Section 301(q)에 따라 사후 모니터링 의무 위반은 금지 행위(prohibited act)이다.
2. HHS 405(d) HICP와 NIST CSF 2.0 매핑: 병원이 기대하는 기준
HHS 405(d) Health Industry Cybersecurity Practices(HICP)는 NIST CSF(NIST Cybersecurity Framework)를 의료 환경에 맞게 변환한 실무 가이드다. 중대형 병원(Technical Volume 2)은 다음 10개 실무 관행을 적용하고, 의료기기 벤더에게도 이 기준에 부합하는 증빙을 요구한다:
| HICP 실무 관행 | NIST CSF 매핑 | 의료기기 벤더가 제공할 수 있는 것 |
|---|---|---|
| 1. 이메일 보안 | PR.DS | 이메일 기능이 있는 기기의 보안 설정 |
| 2. 엔드포인트 보안 | PR.IP | 기기 내 보안 에이전트 설치 가능 여부 |
| 3. 접근 관리 | PR.AC | 역할 기반 접근 제제(RBAC), MFA 지원 |
| 4. 데이터 보안 | PR.DS | 암호화, 데이터 분류, 데이터 흐름도 |
| 5. 자산 관리 | ID.AM | SBOM, 자산 추적 지원 |
| 6. 네트워크 관리 | PR.AC | 네트워크 분할 지원, 포트 관리 |
| 7. 취약성 관리 | RS.MI | 패치 SLA, 취약성 스캔 결과 |
| 8. 사고 대응 | RS.RP | IR 플랜, 연락처, CVD 프로세스 |
| 9. 의료기기 특별 권장 | PR.IP | MDS2 양식, SBOM, lifecycle 보안 계획 |
| 10. 사이버보안 정책 | ID.GV | 정보보안 정책, 직원 교육 |
HICP Technical Volume 2 권장 사항과 한국 벤더 대응
중대형 병원(300+ 베드)은 의료기기 사이버보안에 대해 다음을 특별히 요구한다:
의료기기 인벤토리 연동: 병원 자산 관리 시스템과 연동할 수 있는 장비 식별 정보 제공
네트워크 세분화(segmentation): 병원 네트워크에서 의료기기 전용 VLAN/서브넷 구성 지원
원격 모니터링: 기기 보안 상태를 원격에서 모니터링할 수 있는 기능 또는 API
3. 한국 의료기기 기업이 준비할 사이버보안 증빙 패키지
미국 병원 조달 프로세스에 대응하기 위해, 한국 벤더가 미리 준비해야 할 문서 패키지를 단계별로 정리한다.
Phase 1: 규제 기본 요건 (FDA 510(k)/De Novo 제출 전)
| 문서 | 형식 | 비고 |
|---|---|---|
| SBOM | SPDX 또는 CycloneDX (machine-readable) | 모든 소프트웨어 컴포넌트 포함 |
| Security Risk Management Report | PDF, ISO 14971 양식 | FDA 가이던스 섹션 V 참조 |
| Cybersecurity Management Plan | 사후 모니터링·패치·CVD 프로세스 포함 | |
| Software Bill of Materials Summary | PDF (human-readable) | 기술진이 아닌 관리자도 이해 가능 |
Phase 2: 조달 증빙 (병원 영업 시)
| 문서 | 형식 | 비고 |
|---|---|---|
| MDS2 (Manufacturer Disclosure Statement) | HIMSS 표준 양식 | HIMSS MDS2 가이드 참조 |
| 보안 아키텍처 다이어그램 | 데이터 흐름, 네트워크 연결, 암호화 구간 표시 | |
| 침투 테스트 결과 요약 | 제3기관 결과, Critical/High 해결 상태 | |
| 제품 보안 백서 | 제품별 보안 기능 설명서 (영문) | |
| CVD(Coordinated Vulnerability Disclosure) 정책 | 웹페이지 또는 PDF | security@company.com 등 연락처 포함 |
| 취약성 대응 SLA | PDF 또는 계약 조항 | Critical: 30일, High: 90일 기준 |
Phase 3: 계약 체결 시 (법무 검토)
| 조항 | 내용 | 한국 벤더 주의점 |
|---|---|---|
| 보안 사고 통보 | 24~72시간 내 통보 의무 | 시차(KST vs EST/PST) 고려 |
| 패치 제공 의무 | Critical/High 취약성 패치 SLA | 패치 개발 리소스 확보 필요 |
| SBOM 갱신 | 소프트웨어 업데이트 시 SBOM 갱신 제공 | SBOM 관리 체계 확립 |
| 감사 권한 | 병원의 연간 보안 감사 참여 | 온사이트 또는 원격 감사 대응 |
| 책임 한계 | 알려지지 않은(zero-day) 취약성에 대한 책임 범위 | force majeure 또는 책임 제한 조항 협상 |
4. 한국 벤더가 흔히 놓치는 것: 실무 팁
"SBOM을 처음 만드는 기업"을 위한 가이드
도구 선택: CycloneDX 생성 도구(cdxgen 등)를 CI/CD 파이프라인에 통합
범위: 펌웨어, 운영체제, 미들웨어, 오픈소스 라이브러리 모두 포함
형식: SPDX 2.3 또는 CycloneDX 1.5 이상 (machine-readable)
갱신: 소프트웨어 업데이트 시마다 자동 생성하도록 CI/CD에 설정
검증: 생성된 SBOM을 취약성 스캐너(Grype, Trivy)에 입력하여 취약성 확인
"침투 테스트를 한 번도 받아본 적 없는 기업"을 위한 가이드
제3기관 선정: 의료기기 경험이 있는 보안 평가 기관 선택
범위: 제품의 네트워크 인터페이스, API, 관리 포트, 펌웨어 업데이트 메커니즘
방법론: OWASP IoT Top 10, NIST SP 800-115 기반
결과 활용: Critical/High는 반드시 수정. 수정 후 재테스트 결과도 유지
비용: 의료기기 1개 제품 기준 약 $25,000~$75,000 (제품 복잡도에 따라)
"CVD 정책이 없는 기업"을 위한 가이드
연락처: security@company.com 이메일 생성
프로세스: 취약성 보고 접수 → 확인 → 조치 → 통보 SLA 정의
공개: 보안 연구자를 위한 책임 있는 공개(responsible disclosure) 정책 공개
플랫폼: CVE 번호 발급 요청, ICS-CERT 또는 Health-ISAC에 보고 프로세스 확립
5. 다음 90일 실행 순서
| 주차 | 액션 | 담당 | 산출물 |
|---|---|---|---|
| 1~2주 | 제품별 SBOM 생성 | 개발·QA | SPDX/CycloneDX 형식 SBOM |
| 3~4주 | Security Risk Management Report 작성 | QA·규제 | FDA 제출용 보안 문서 |
| 5~6주 | 제3기관 침투 테스트 의뢰 | IT·QA | 침투 테스트 결과 보고서 |
| 7~8주 | CVD 정책·Cybersecurity Management Plan 수립 | QA·법무 | CVD 정책, CMP 문서 |
| 9~10주 | MDS2 양식·보안 백서 작성 (영문) | 규제·영업 | 고객 제공용 보안 패키지 |
| 11~12주 | 미국 병원 조달 담당자 대상 보안 브리핑 | 영업·QA | 사이버보안 증빙 패키지 배포 |
참고 자료
FDA, "Cybersecurity in Medical Devices: Quality Management System Considerations and Content of Premarket Submissions" (2025년 6월 최종, 2026년 2월 QMSR 정렬 업데이트)
FDA, Section 524B of the FD&C Act (2022년 12월 FDORA 제정, 2023년 3월 29일 시행)
HHS 405(d), "Health Industry Cybersecurity Practices: Managing Threats and Protecting Patients" (2023 Edition)
NIST, "Cybersecurity Framework (CSF) 2.0" (2024년 2월)
RunSafe Security, "2026 Medical Device Cybersecurity Index" (2026년)
ENISA, "Procurement Guidelines for Cybersecurity in Hospitals"
IEC 81001-5-1, "Health software and health IT systems safety, effectiveness, and security – Part 5-1: Security"
AAMI SW96:2023, "Medical device security – Security Risk Management for Device Manufacturers"